Un sistema di gestione della salute e sicurezza sul lavoro (SGSL) trasforma gli adempimenti di legge in un metodo organizzato: ruoli chiari, scadenze sotto controllo, rischi monitorati e miglioramento continuo.
Affianchiamo l’azienda in tutte le fasi: dall’analisi iniziale alla stesura della documentazione, dagli audit interni alla preparazione della visita dell’ente di certificazione, fino al mantenimento del sistema negli anni. Il sistema viene costruito su misura, partendo da quello che l’azienda già fa (DVR, procedure, formazione, manutenzioni) senza appesantirla con documenti inutili.
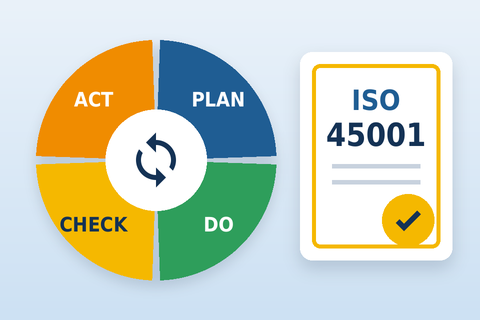
Lo standard internazionale è la UNI ISO 45001:2018 «Sistemi di gestione per la salute e sicurezza sul lavoro – Requisiti e guida per l’uso», che ha sostituito la BS OHSAS 18001:2007, ritirata definitivamente nel 2021.
La norma si basa sul ciclo PDCA (Plan-Do-Check-Act) e adotta la stessa struttura delle ISO 9001 (qualità) e ISO 14001 (ambiente): per questo i sistemi possono essere facilmente integrati. Rispetto alla OHSAS dà più peso alla leadership della direzione, alla consultazione e partecipazione dei lavoratori e all’analisi del contesto aziendale.
Perché adottarlo
Come è fatto un sistema ISO 45001
Il nostro percorso
Sopralluogo e verifica della situazione aziendale rispetto ai requisiti della ISO 45001 e alla normativa applicabile, con un piano di lavoro e tempi realistici.
Analisi del contesto e delle parti interessate, politica e obiettivi, registro dei requisiti legali, valutazione di rischi e opportunità, procedure e moduli essenziali.
Affiancamento nell’applicazione delle procedure, definizione di ruoli e responsabilità, formazione della direzione e del personale coinvolto.
Verifiche condotte secondo le linee guida UNI EN ISO 19011, con evidenza di non conformità, osservazioni e opportunità di miglioramento.
Supporto al riesame della direzione e preparazione agli audit di certificazione di stage 1 e stage 2 dell’organismo accreditato.
Assistenza per gli audit di sorveglianza annuali e il rinnovo triennale, aggiornamento del sistema alle novità normative e organizzative.
Supporto alla parte sicurezza dei modelli di organizzazione e gestione ex art. 30 D.Lgs. 81/2008, anche in coordinamento con l’Organismo di Vigilanza 231.
Il modello di organizzazione e gestione deve assicurare un sistema aziendale per l’adempimento degli obblighi giuridici relativi a:
- a) rispetto degli standard tecnico-strutturali di legge relativi ad attrezzature, impianti, luoghi di lavoro, agenti chimici, fisici e biologici;
- b) attività di valutazione dei rischi e predisposizione delle misure di prevenzione e protezione conseguenti;
- c) attività organizzative: emergenze, primo soccorso, gestione degli appalti, riunioni periodiche, consultazione degli RLS;
- d) attività di sorveglianza sanitaria;
- e) attività di informazione e formazione dei lavoratori;
- f) attività di vigilanza sul rispetto delle procedure e delle istruzioni di lavoro in sicurezza;
- g) acquisizione di documentazioni e certificazioni obbligatorie di legge;
- h) periodiche verifiche dell’applicazione e dell’efficacia delle procedure adottate;
Il modello prevede inoltre idonei sistemi di registrazione delle attività, un’articolazione di funzioni con le competenze necessarie, un sistema disciplinare e un sistema di controllo sull’attuazione e sul mantenimento nel tempo (art. 30, commi 2, 3 e 4).
